Secbot: สถานที่ทำงานอัตโนมัติด้านความปลอดภัยที่ขับเคลื่อนด้วย AI สำหรับการทดสอบที่ได้รับอนุญาต
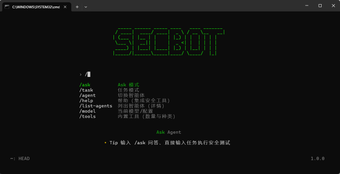
Secbot ซึ่งพัฒนาโดย Iammm0 เป็นพื้นที่ทำงานด้านความปลอดภัยที่ใช้ AI บนแพลตฟอร์ม mcp สร้างขึ้นด้วย TypeScript ใช้ backend ของ NestJS และ UI เทอร์มินัลที่ใช้ Ink สำหรับ v2 แจกจ่ายผ่าน npm ในชื่อ "@opensec/secbot" รวมถึงไบนารีเช่น "secbot-mcp" เพื่อเปิดเผยเครื่องมือของมันในฐานะเซิร์ฟเวอร์ stdio MCP มุ่งเป้าไปที่การทดสอบความปลอดภัย การวิจัย และการศึกษา.
Secbot เชื่อมต่อกับอะไร?
Secbot ทำหน้าที่เป็นพื้นที่ทำงานอัตโนมัติด้านความปลอดภัยที่ขับเคลื่อนด้วย AI เชื่อมต่อกับ Model Context Protocol (MCP) ในฐานะเซิร์ฟเวอร์ มันใช้ SQLite สำหรับแบ็คเอนด์ในเครื่อง โมดูล "secbot-mcp" เปิดเผยแคตตาล็อก ToolsService ผ่าน stdio MCP แบ็คเอนด์ NestJS ของมันยังรองรับ HTTP/REST สำหรับการโต้ตอบ API มันถูกออกแบบมาสำหรับการจัดการหลายตัวแทนและการเชื่อมต่อ MCP เพื่อให้แน่ใจว่ามีความเข้ากันได้กับลูกค้า MCP ใด ๆ รวมถึงลูกค้า AI เช่น Claude, Codex และ Cursor.
ฟีเจอร์หลักและเครื่องมือ
Secbot เปิดเผยโมดูลเครื่องมือด้านความปลอดภัยในตัวสำหรับเว็บ เครือข่าย OSINT การป้องกัน และการรายงาน เครื่องมือการจัดการทักษะรวมถึงคำสั่ง TUI เช่น "/skills", "/skill <name>", "/create-skill <name>" คำสั่งย่อย CLI คือ "secbot skills list", "secbot skills view <name>", และ "secbot skills create <name>" REST endpoints รวมถึง GET /api/skills เครื่องมือภายในคือ list_skills, get_skill, และ create_skill มันยังมีเครื่องมือภายใน mcp_call เพื่อโต้ตอบกับเซิร์ฟเวอร์ MCP ภายนอก.
ใครคือผู้ใช้งาน?
Secbot มีวัตถุประสงค์สำหรับบุคคลที่มีส่วนร่วมในการทดสอบความปลอดภัยที่ได้รับอนุญาต การวิจัย และการศึกษา มันสนับสนุนมืออาชีพที่ต้องการทำให้การทำงานด้านความปลอดภัยเป็นอัตโนมัติและรวมตัวแทน AI เข้ากับการทำงานของพวกเขา การออกแบบสำหรับการจัดการหลายตัวแทนและการเชื่อมต่อ MCP ทำให้มันเหมาะสมสำหรับสภาพแวดล้อมที่ต้องการการโต้ตอบกับลูกค้า MCP ต่าง ๆ นี่ไม่ใช่ตัวเลือกที่เหมาะสมหากงานของคุณไม่เกี่ยวข้องกับการทดสอบความปลอดภัยที่ได้รับอนุญาตหรือการวิจัย.
วิธีเริ่มต้น
ไม่มีข้อมูลประจำตัวที่จำเป็นสำหรับการทำงานพื้นฐานของเซิร์ฟเวอร์ MCP อย่างไรก็ตาม มีกลไกการควบคุมการเข้าถึงที่เครื่องมือที่ละเอียดอ่อนจะถูกซ่อนโดยค่าเริ่มต้น การเข้าถึงเครื่องมือเหล่านี้จะได้รับการอนุญาตโดยการตั้งค่าตัวแปรสภาพแวดล้อม SECBOT_MCP_ALLOW_SENSITIVE เป็น "true" โดยมี stdio MCP ทำหน้าที่เป็นโปรโตคอลการขนส่งหลัก.
กรณีการใช้งาน
- การดำเนินการโมดูลเครื่องมือด้านความปลอดภัยในตัวสำหรับเว็บ เครือข่าย OSINT การป้องกัน และการรายงาน.
- การจัดการการดำเนินการหลายตัวแทน รวมถึงการวางแผน การดำเนินการเครื่องมือ และการสรุปผลการค้นพบ.
- การเชื่อมต่อและเรียกใช้เครื่องมือจากเซิร์ฟเวอร์ Model Context Protocol ภายนอกโดยใช้เครื่องมือ mcp_call ในตัว.
Secbot เสนอแพลตฟอร์มเฉพาะสำหรับการทำงานอัตโนมัติด้านความปลอดภัย โดยรวมตัวแทน AI และเซิร์ฟเวอร์ MCP ภายนอก ชุดเครื่องมือแบบโมดูลาร์ของมันสนับสนุนเวิร์กโฟลว์ด้านความปลอดภัยที่หลากหลาย ตั้งแต่การวิเคราะห์เว็บและเครือข่ายไปจนถึง OSINT และการรายงาน การควบคุมการเข้าถึงสำหรับเครื่องมือที่ละเอียดอ่อนให้ชั้นของความปลอดภัยในการปฏิบัติงาน ลองเรียกใช้โมดูลเครื่องมือความปลอดภัยที่มีอยู่สำหรับงานเว็บ เครือข่าย OSINT การป้องกัน หรือการรายงาน.